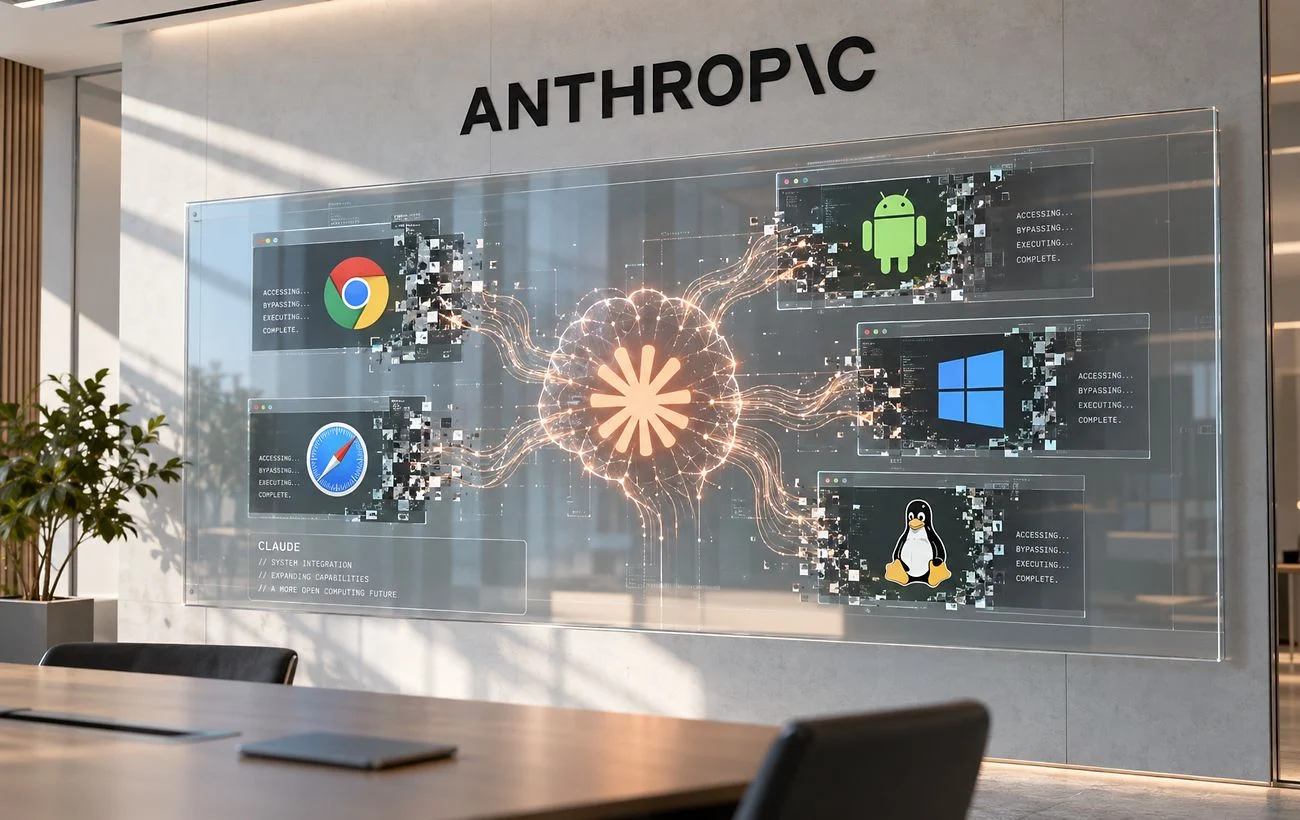
Тестування проводив спеціальний підрозділ Anthropic Frontier Red Team у закритих лабораторних умовах. Модель знаходила вразливості та поєднувала їх у робочі експлойти, демонструючи високий рівень автономності. Про це йдеться у повідомленні компанії.
Що вдалося зробити моделі
У Chrome алгоритм зв’язав чотири вразливості, вийшов за межі безпекової «пісочниці» й за кілька секунд відкрив стороннього застосунок після завантаження шкідливої сторінки.
У Safari модель обійшла правило безпеки, яке забороняє сайтам отримувати дані інших ресурсів. Це потенційно відкриває доступ до конфіденційної інформації авторизованих користувачів.
В Android експлойт дозволив витягти фотографії та інші файли із заблокованого смартфона, але для цього потрібен фізичний доступ через USB-кабель.
Атака на Windows давала змогу постійно виводити з ладу сервер, що приймає запити HTTP/3. Система переставала працювати, проте доступу до збережених даних зловмисник не отримував.
У Linux штучний інтелект отримав права адміністратора (root-доступ) до сервера через мережу без логіна й пароля. Для цього була потрібна специфічна мережева конфігурація, тож атака спрацювала б не на кожній системі.
Виправлення та невідомі деталі
В Anthropic заявили, що всі виявлені вразливості передано розробникам і повністю усунуто патчами. Доказів використання цих експлойтів у реальних атаках поза лабораторією компанії немає.
Назву нової моделі та терміни її можливого випуску Anthropic не розкриває. Експерти зазначають, що такі випробування показують подвійну природу ШІ: він допомагає знаходити й закривати прогалини в безпеці, але водночас створює ризики появи повністю автономних цифрових хакерів.