Про знахідку повідомляє The New York Times. Java використовують державні установи та близько 90 відсотків компаній зі списку Fortune 500.
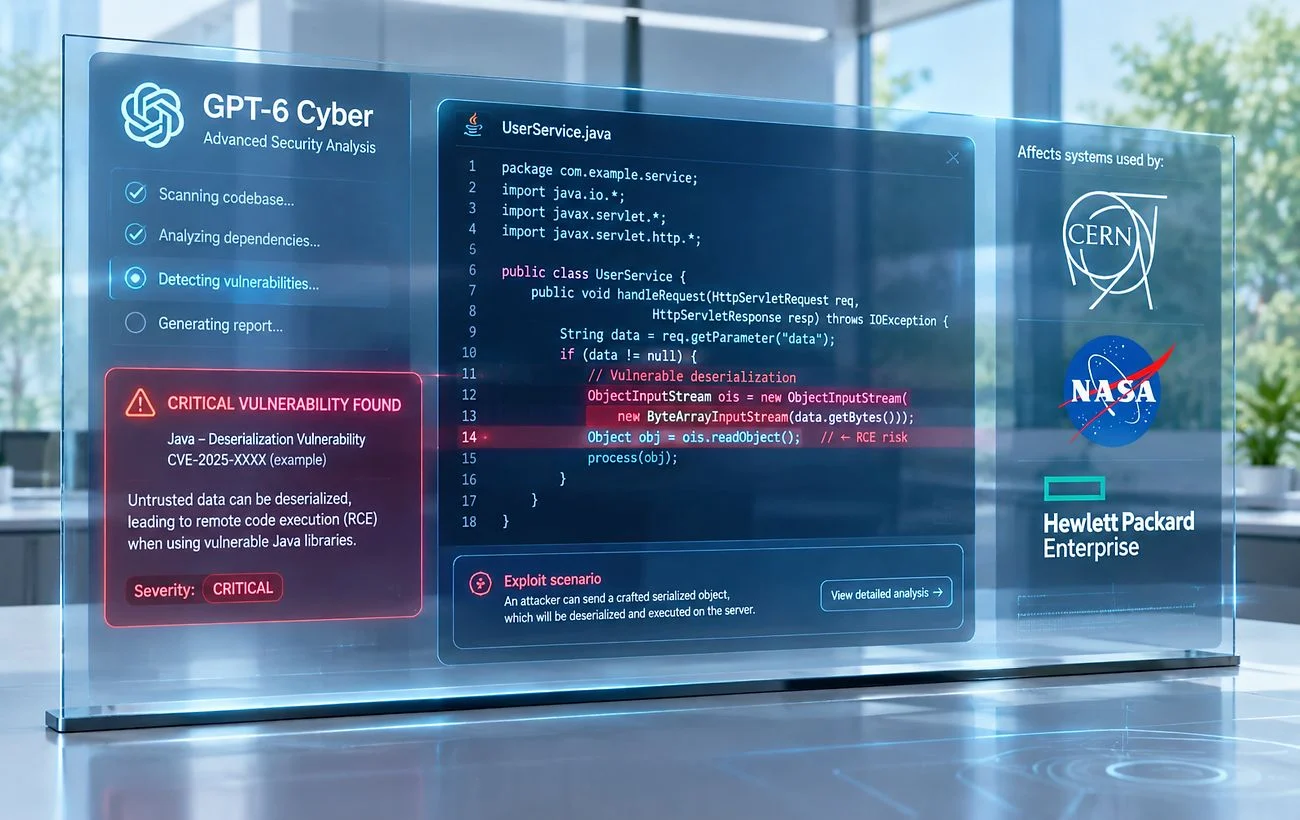
Проблему виявив дослідник безпеки Кванг Луонг під час аналізу декодера base64 — стандартного алгоритму, який перетворює двійкові дані на текстовий формат. За певних умов система некоректно обробляє специфічну комбінацію з 64 символів «A» та знака рівності наприкінці.
Команда Calif за допомогою ШІ змогла використати цей збій, щоб пошкодити дані в пам'яті комп'ютера та захопити контроль над системою.
Тестова атака на Keycloak
Фахівці підтвердили загрозу, успішно провівши тестову атаку на Keycloak — популярну систему для керування входом у сервіси та обліковими записами. Нею користуються тисячі організацій, зокрема CERN, NASA та Hewlett Packard. Журналісти незалежно перевірили демонстрацію атаки й з'ясували, що на її проведення потрібно менше ніж годину.
Oracle вже випустила виправлення вразливості, а Агенція з кібербезпеки та захисту інфраструктури США (CISA) закликала організації якнайшвидше встановити оновлення. Перетворити цю помилку на масштабну атаку непросто, а в розробників є час відреагувати. Водночас ризик залишатиметься актуальним ще 5–10 років для застарілих систем, які не отримують регулярних оновлень.
Другий випадок за кілька тижнів
Java4Shell стала вже другим гучним відкриттям стартапу Calif за допомогою інструментів OpenAI за останні кілька тижнів. Раніше фахівці так само виявили серйозні вразливості в мові програмування PHP, на якій працює близько 70 відсотків усіх сайтів в інтернеті.
Генеральний директор Calif Тай Зуонг наголошує, що генеративні моделі радикально змінюють швидкість роботи як кіберфахівців, так і зловмисників. Завдання, на які великі підрозділи раніше витрачали місяці, тепер невеликі групи вирішують за лічені години. Технологія все ще потребує контролю досвідчених фахівців, проте ситуація швидко змінюється.
«Я не знаю, скільки часу в нас залишилося, можливо, три місяці, можливо, три роки. Але зараз найкращий хакер — це хакер-кентавр», — сказав Зуонг.